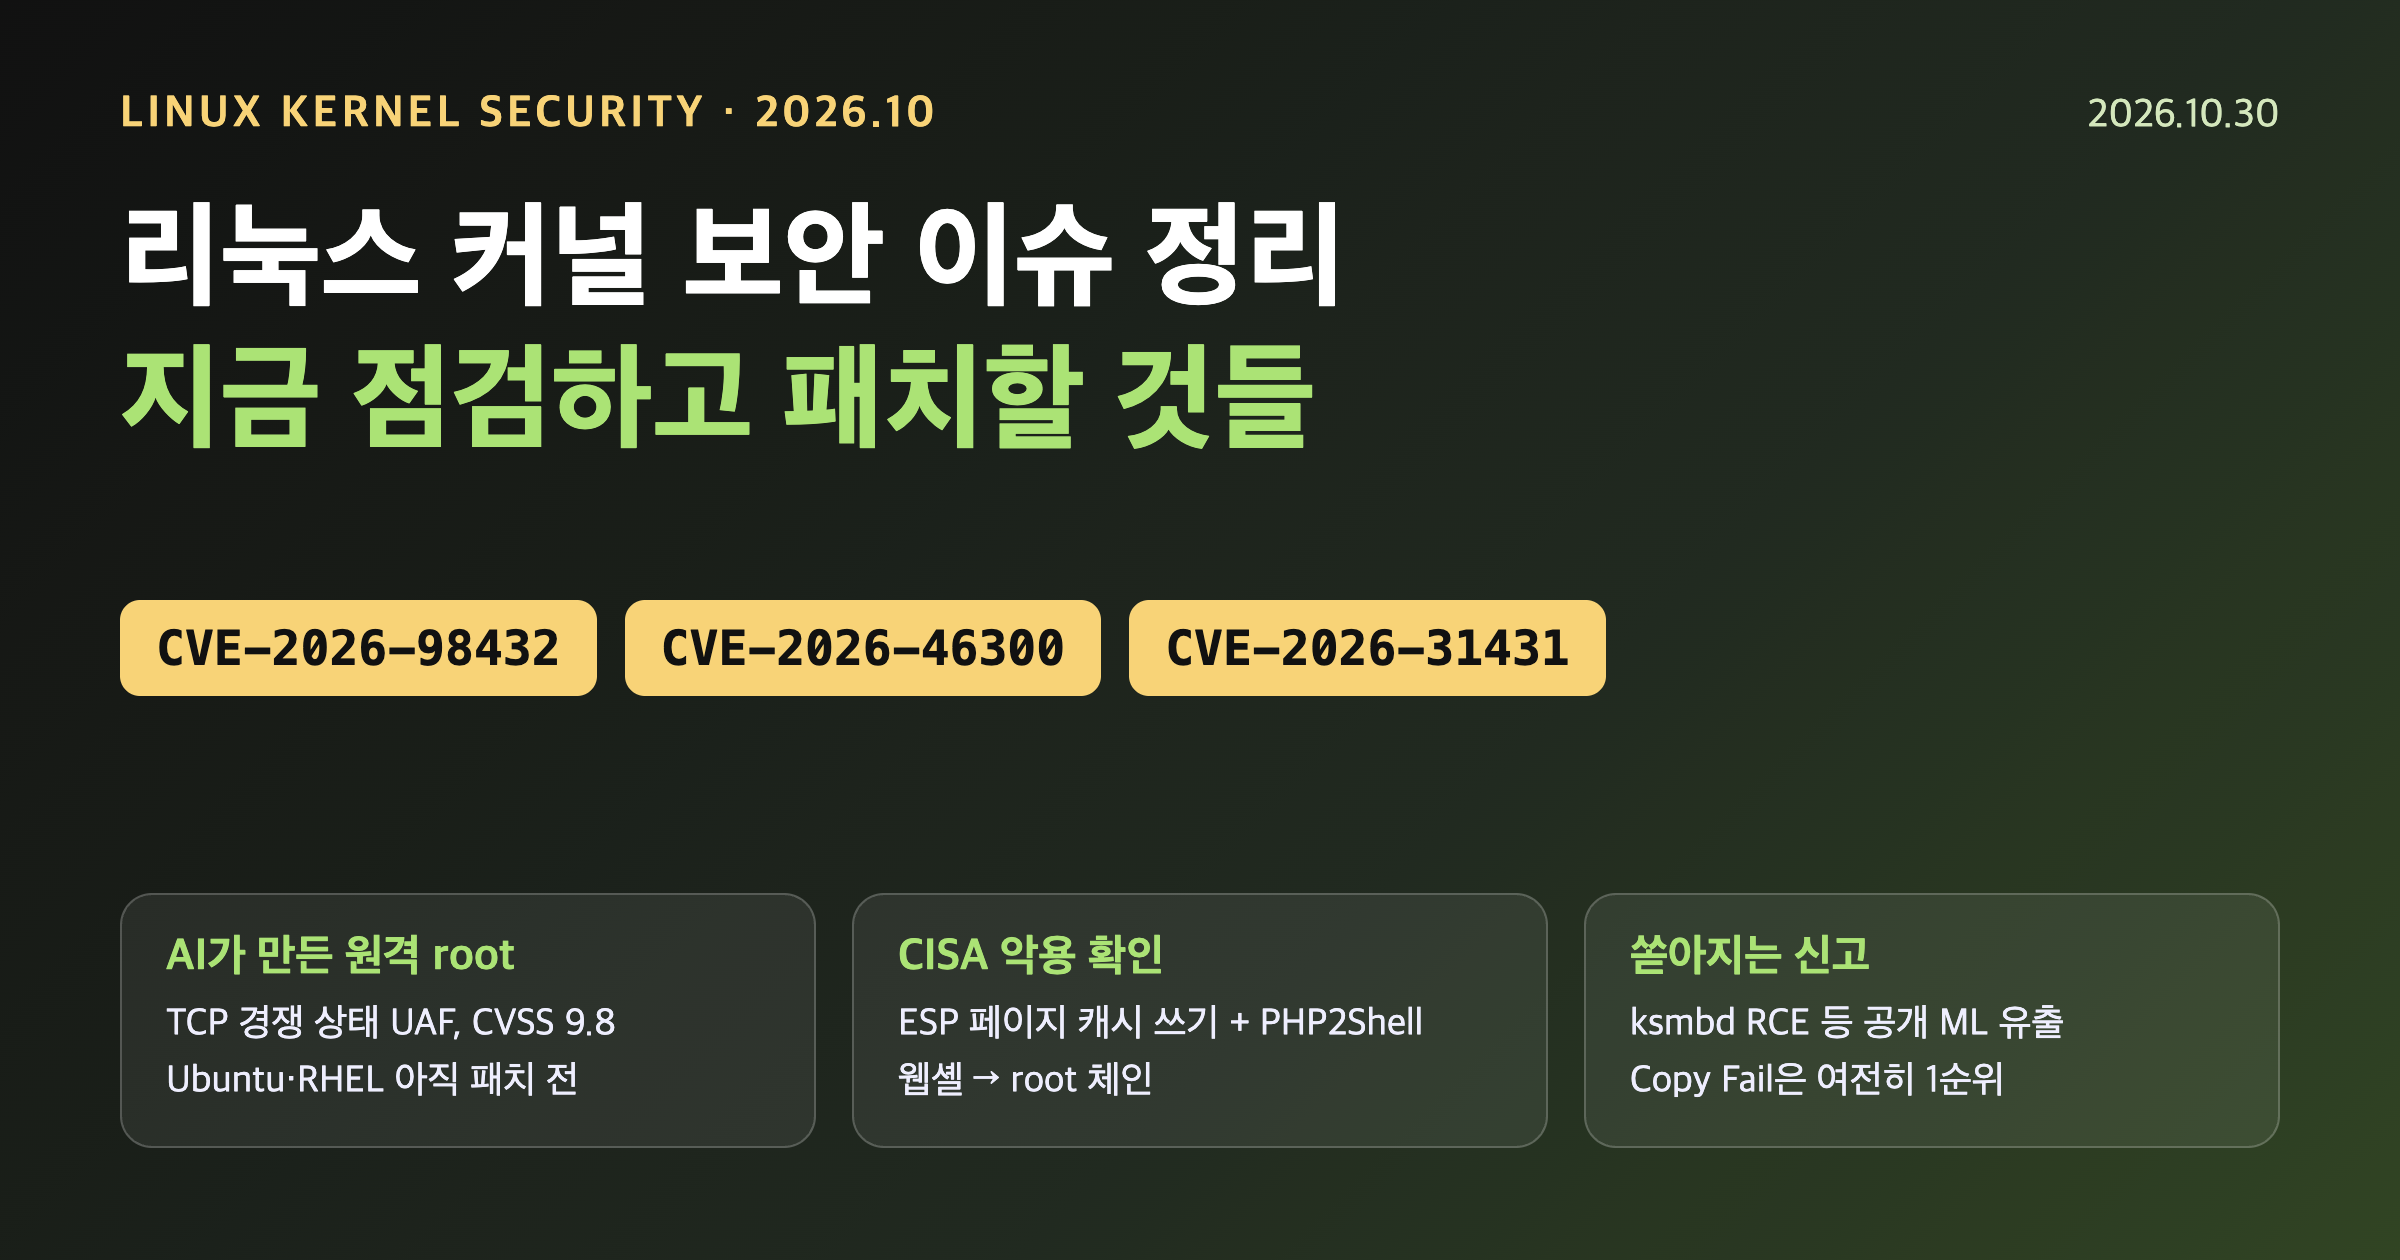
2026.10.30 · Linux Kernel Security Roundup
요즘 리눅스 커널 보안이 시끄러운 이유와 지금 해야 할 대응
10월 들어 리눅스 커널 보안 뉴스가 유독 많습니다. AI가 커널 버그를 찾아 원격 root 익스플로잇까지 만들었다는 발표가 나왔고, 미국 CISA는 커널 취약점을 "실제 공격에 쓰이는 중" 목록에 연달아 올렸습니다. 여기에 미패치 취약점 보고서가 공개 메일링 리스트에 실수로 올라오는 일까지 있었습니다. 서버를 운영한다면 한 번은 짚고 넘어가야 할 내용을 정리했습니다.
결론부터
1. 배포판 커널 업데이트 + 재부팅이 기본입니다. 커널은 패키지만 깔고 재부팅하지 않으면 적용되지 않습니다.
2. CVE-2026-46300(CISA 악용 확인)과 Copy Fail(CVE-2026-31431)은 이미 패치가 있습니다. 아직 안 했다면 최우선입니다.
3. CVE-2026-98432(CVSS 9.8)은 Debian·Oracle·SUSE 일부·Amazon Linux 일부는 패치가 나왔지만, Ubuntu와 RHEL은 10/29 기준 아직입니다. 공지를 계속 지켜봐야 합니다.
1. 왜 요즘 커널 보안이 화제인가
- AI가 찾고, 익스플로잇까지 작성: Anthropic은 10월 27일 자사 AI 모델 Claude가 커널 TCP 버그(CVE-2026-98432)를 이용해 인증 없이 원격으로 root 명령을 실행하는 익스플로잇을 작성했다고 밝혔습니다. 대상은 multipath TCP(MPTCP) 리스너가 있는 서버였고, 실험에서 커널 주소 유출까지 48분, 명령 실행까지 5분이 더 걸렸다고 합니다.
- CISA "실제 악용" 목록에 연속 등재: 9월 18일 CVE-2026-53266(ebtables), 10월 28일 CVE-2026-46300(ESP)이 KEV 카탈로그에 올라갔습니다. 특히 46300은 미 연방기관 조치 기한이 단 3일(10/31)입니다.
- 미패치 취약점 보고서가 공개 ML에: 10월 22일 Trend Micro ZDI의 커널 취약점 보고서 여러 건이 비공개 보안 메일이 아닌 공개 LKML로 잘못 발송됐습니다. 그중에는 ksmbd(커널 SMB 서버) 원격 코드 실행 2건(CVSS 9.0)이 포함됐습니다.
- CVE 폭증: Google 위협 인텔리전스 그룹 집계로 커널 프로젝트가 1~8월에만 약 5,000건의 CVE를 발행했습니다. 대부분은 실제 악용과 무관하지만, 그만큼 "무엇부터 막을지" 고르는 일이 중요해졌습니다.
2. 주요 취약점 한눈에 보기
| CVE | 유형 | 상태 | 수정 커널(업스트림) |
|---|---|---|---|
| CVE-2026-98432 IPv4 TCP UAF | 원격, 인증 불필요. 크래시~메모리 손상, AI 작성 root 익스플로잇 공개 발표(코드는 비공개) | CVSS 9.8(커널 팀) / 벤더 5.9~8.1. 실제 공격 보고 없음 | 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10, 7.3 |
| CVE-2026-46300 ESP 페이지 캐시 쓰기 | 로컬 권한 상승. PHP2Shell(CVE-2026-109618/109619)과 엮어 웹셸 → root | CISA KEV(10/28), 악용 중. Metasploit 모듈 존재 | 5.10.257, 5.15.208, 6.1.174, 6.6.141, 6.12.91, 6.18.33, 7.0.10, 7.1 |
| CVE-2026-31431 Copy Fail | 로컬 권한 상승. 732바이트 스크립트로 2017년 이후 거의 모든 배포판에서 root, 컨테이너 탈출 수단 | 공개 익스플로잇. 4월 공개, 패치 완료 | 5.10.254, 5.15.204, 6.1.170 등 |
| CVE-2026-53266 ebtables SNAT | ARP 주소 재작성 시 파일 페이지에 직접 쓰기(OOB write) | CISA KEV(9/18) | 배포판 보안 업데이트 참고 |
| ZDI 공개 보고서 (10/22) | SMB Direct·ksmbd RCE(9.0) 2건, skb_zerocopy·vmwgfx 권한 상승, NVMET 정보 노출 등 | 10/22 기준 일부 패치 테스트 중 | CVE 발행·패치 대기 |
※ 업스트림 버전은 kernel.org 기준입니다. 배포판 커널은 버전 번호가 달라도 수정이 백포트돼 있을 수 있으니 배포판 보안 공지로 확인하세요.
3. CVE-2026-98432 자세히: 왜 9.8인가
새 IPv4 TCP 연결을 만들 때 커널은 SYN에 붙어 온 IP 옵션을 복사하지 않고 새 소켓에 넘깁니다. 그 소켓이 해제되는 순간 다른 CPU가 재전송된 SYN에 답하려고 같은 옵션을 읽고 있으면 이미 해제된 메모리(use-after-free)를 읽게 됩니다. 버그는 Linux 4.4에서 들어왔고 10월 5일 업스트림에서 수정됐습니다. IPv6는 옵션을 복사하기 때문에 이 경쟁 상태와 무관합니다.
커널 CVE 팀은 공격자가 Record Route나 Timestamp 같은 IPv4 옵션을 붙인 SYN을 보내고 재전송으로 경쟁을 유도할 수 있다고 보고 9.8을 매겼습니다. 반면 Red Hat·Oracle·SUSE는 경쟁에서 이기기 어렵다고 보고 8.1, Amazon은 7.0으로 평가했습니다. Anthropic에 따르면 경쟁에 실패해도 그 연결만 실패하고 시스템이 죽지 않아 공격자가 계속 재시도할 수 있다는 점이 위험 요소입니다.
| 배포판 | 10/29 기준 상태 |
|---|---|
| Debian 13 trixie / 12 bookworm | 수정됨: linux 6.12.113-1(DSA-6568-1), 6.1.190-1(DLA-4841-1) |
| Oracle Linux 7~10 (UEK) | 수정됨(10/16, ELSA-2026-500397~500399) |
| Amazon Linux 2023 | kernel6.18·kernel6.12 수정, 기본 kernel 패키지와 AL2는 대기 |
| SUSE | SL Micro 6.2·Leap 16.0 수정, SLES 15 SP4~SP7·16.0은 테스트·진행 중 |
| Ubuntu 22.04 / 24.04 / 26.04 | 작업 중(미배포). 16.04~20.04는 취약 |
| RHEL 8 / 9 / 10 | Fix deferred(미배포). RHEL 7은 영향 없음 |
4. CVE-2026-46300과 Copy Fail: "로컬"이라고 안심하면 안 되는 이유
두 취약점 모두 "로컬 권한 상승"이라 원격 취약점보다 덜 급해 보일 수 있습니다. 하지만 실제 공격은 웹 애플리케이션 취약점으로 일반 권한을 얻은 뒤 커널 버그로 root를 따는 2단계로 이루어집니다. CISA는 46300이 PHP 취약점(PHP2Shell)과 엮여 PHP 웹셸을 심고 root로 명령을 실행하는 데 쓰이고 있다고 밝혔습니다. 46300은 네트워크 버퍼를 합칠 때 "공유 조각" 표시가 사라져 IPsec ESP 처리가 페이지 캐시 위에서 바로 복호화를 해버리는 문제입니다.
Copy Fail은 AF_ALG와 splice()를 엮어 읽기 권한만 있는 파일(예: /usr/bin/su, /etc/passwd)의 페이지 캐시를 4바이트씩 덮어쓰는 논리 버그입니다. 경쟁 상태가 필요 없어 100% 재현되고, 디스크 파일은 그대로라 재부팅하면 흔적이 사라집니다. 컨테이너, CI/CD 러너, 멀티 테넌트 서버처럼 남의 코드가 도는 환경에서 특히 위험합니다.
5. 해결 방법: 단계별 체크리스트
① 지금 커널 버전과 배포판 확인
uname -r
cat /etc/os-release | head -n 3

# 특정 CVE가 패치된 커널인지 (Debian/Ubuntu 계열)
zcat /usr/share/doc/linux-image-$(uname -r)/changelog.Debian.gz 2>/dev/null | grep -m1 -i "CVE-2026-46300"

# RHEL 계열
rpm -q --changelog kernel-$(uname -r) | grep -m1 "CVE-2026-46300"
② 배포판 보안 업데이트 적용
# Debian / Ubuntu
sudo apt update && sudo apt full-upgrade

# RHEL / Rocky / Alma / Oracle Linux
sudo dnf upgrade --refresh 'kernel*'

# Amazon Linux 2023 (kernel6.12/6.18 패키지는 이미 수정본 있음)
sudo dnf upgrade --releasever=latest

# SUSE / openSUSE
sudo zypper refresh && sudo zypper patch
③ 재부팅이 필요한지 확인하고 재부팅
# Debian / Ubuntu
[ -f /var/run/reboot-required ] && cat /var/run/reboot-required

# RHEL 계열
sudo dnf needs-restarting -r

sudo reboot
# 재부팅 후 새 커널로 올라왔는지 다시 확인
uname -r
※ 재부팅이 어려운 서버는 Ubuntu Livepatch, RHEL kpatch 같은 라이브 패치가 해당 CVE를 지원하는지 벤더 공지를 확인하세요.
④ Copy Fail 임시 완화(패치 전까지, 벤더 안내 방식)
# algif_aead가 모듈로 빌드된 경우
echo "install algif_aead /bin/false" | sudo tee /etc/modprobe.d/disable-algif.conf
sudo rmmod algif_aead 2>/dev/null || true

# 커널에 내장된 경우(RHEL 안내): 부팅 인자에 추가
#   initcall_blacklist=algif_aead_init
⑤ CVE-2026-98432 패치 전 노출 줄이기(공식 권고 아님, 운영 판단용)
Red Hat은 "기준을 충족하는 완화책이 없다"고 했고, 다른 벤더도 공식 완화책을 내놓지 않았습니다. 아래는 버그 구조에 비춰 노출 면을 줄이는 방법이며, 효과가 공식 확인된 것은 아닙니다. 적용 전 서비스 영향을 꼭 테스트하세요.
# 요청 소켓 마이그레이션 경로: 기본값 0 유지 확인
sysctl net.ipv4.tcp_migrate_req

# Anthropic 익스플로잇 대상이었던 MPTCP를 쓰지 않는다면 비활성화
sysctl net.mptcp.enabled
sudo sysctl -w net.mptcp.enabled=0

# IP 옵션이 붙은 IPv4 패킷 차단(nftables, 헤더 길이 > 20바이트)
sudo nft add rule inet filter input ip hdrlength != 5 drop
⑥ 쓰지 않는 커널 기능은 꺼두기
- ksmbd(커널 SMB 서버)를 쓰지 않는다면 모듈이 로드돼 있는지 확인하고 막아두세요. 10/22 공개된 RCE 보고서 2건이 여기에 해당합니다.
- IPsec을 쓰지 않는 서버라면 ESP 관련 모듈(
esp4,esp6)이 불필요하게 로드돼 있지 않은지 확인하세요.
lsmod | grep -E 'ksmbd|esp4|esp6|algif_aead'

# 쓰지 않는 모듈 로드 차단 예시
printf "install ksmbd /bin/false\n" | sudo tee /etc/modprobe.d/disable-ksmbd.conf
6. 우선순위 정리
| 환경 | 우선순위 | 먼저 할 일 |
|---|---|---|
| PHP 등 웹앱이 도는 리눅스 서버 | 즉시 | PHP 패치 + 커널 업데이트(46300). 웹셸 흔적 점검 |
| 컨테이너·CI 러너·멀티 테넌트 | 즉시 | Copy Fail·46300 패치 확인, algif_aead 차단 |
| 인터넷에 TCP 서비스를 연 서버 | 높음 | 98432 패치 나온 배포판은 바로 적용, 미배포면 공지 모니터링 + MPTCP 점검 |
| 사내 파일 서버(ksmbd 사용) | 높음 | 외부 노출 차단, 패치 나오면 즉시 적용 |
| 개인 데스크톱·노트북 | 보통 | 정기 업데이트 후 재부팅 |
출처
· The Hacker News, "Linux Kernel TCP Flaw With 9.8 CVSS Score Affects Ubuntu, Red Hat and Other Distributions"(2026.10.29)
· CISA, "CISA Adds Two Known Exploited Vulnerabilities to Catalog"(2026.10.28, 2026.09.18), KEV 카탈로그
· SecurityOnline, CVE-2026-46300·PHP2Shell KEV 정리(2026.10.28)
· Phoronix, "Several Linux Kernel Vulnerabilities Accidentally Posted To Public Kernel Mailing List"(2026.10.22)
· cve.org / Ubuntu / Red Hat / Debian / Amazon Linux / Oracle Linux CVE-2026-98432 페이지
· copy.fail, Red Hat RHSB-2026-002, Tenable Copy Fail FAQ, Microsoft Security Blog(CVE-2026-31431)
· dexpose.io CVE 2026 정리(Google GTIG 통계 인용)
※ 배포판 패치 현황은 2026년 10월 29일 기준이며 빠르게 바뀔 수 있습니다. 명령어는 환경에 맞게 검토 후 적용하세요.
'IT 개발 관련 > 잡다한기술' 카테고리의 다른 글
| 2026년 10월 Go 보안 이슈 정리와 해결 방법 (net/http·HTTP/2, eMudhra 인증서, x/net) (0) | 2026.10.29 |
|---|---|
| Node.js 10월 보안 릴리스 정리 (Brotli RCE CVE-2026-111497 외)와 업그레이드 방법 (0) | 2026.10.27 |
| 2026년 10월 Python 보안 이슈 정리 (CPython, Brotli, Pillow, LiteLLM)와 대응 방법 (0) | 2026.10.27 |
| Tailscale SSH 보안 이슈(Tailworm) 정리 및 패치 전 대응 방법 (0) | 2026.10.27 |
| 한 개의 키보드/마우스로 여러 컴퓨터를 멀티 모니터 처럼 사용하기 (0) | 2024.05.26 |