보안취약점 5

리눅스 커널 보안 이슈 정리와 해결 방법 (CVE-2026-98432 원격 9.8, CISA 악용 CVE-2026-46300, Copy Fail)

2026.10.30 · Linux Kernel Security Roundup요즘 리눅스 커널 보안이 시끄러운 이유와 지금 해야 할 대응10월 들어 리눅스 커널 보안 뉴스가 유독 많습니다. AI가 커널 버그를 찾아 원격 root 익스플로잇까지 만들었다는 발표가 나왔고, 미국 CISA는 커널 취약점을 "실제 공격에 쓰이는 중" 목록에 연달아 올렸습니다. 여기에 미패치 취약점 보고서가 공개 메일링 리스트에 실수로 올라오는 일까지 있었습니다. 서버를 운영한다면 한 번은 짚고 넘어가야 할 내용을 정리했습니다.결론부터1. 배포판 커널 업데이트 + 재부팅이 기본입니다. 커널은 패키지만 깔고 재부팅하지 않으면 적용되지 않습니다.2. CVE-2026-46300(CISA 악용 확인)과 Copy Fail(CVE-2026-3..
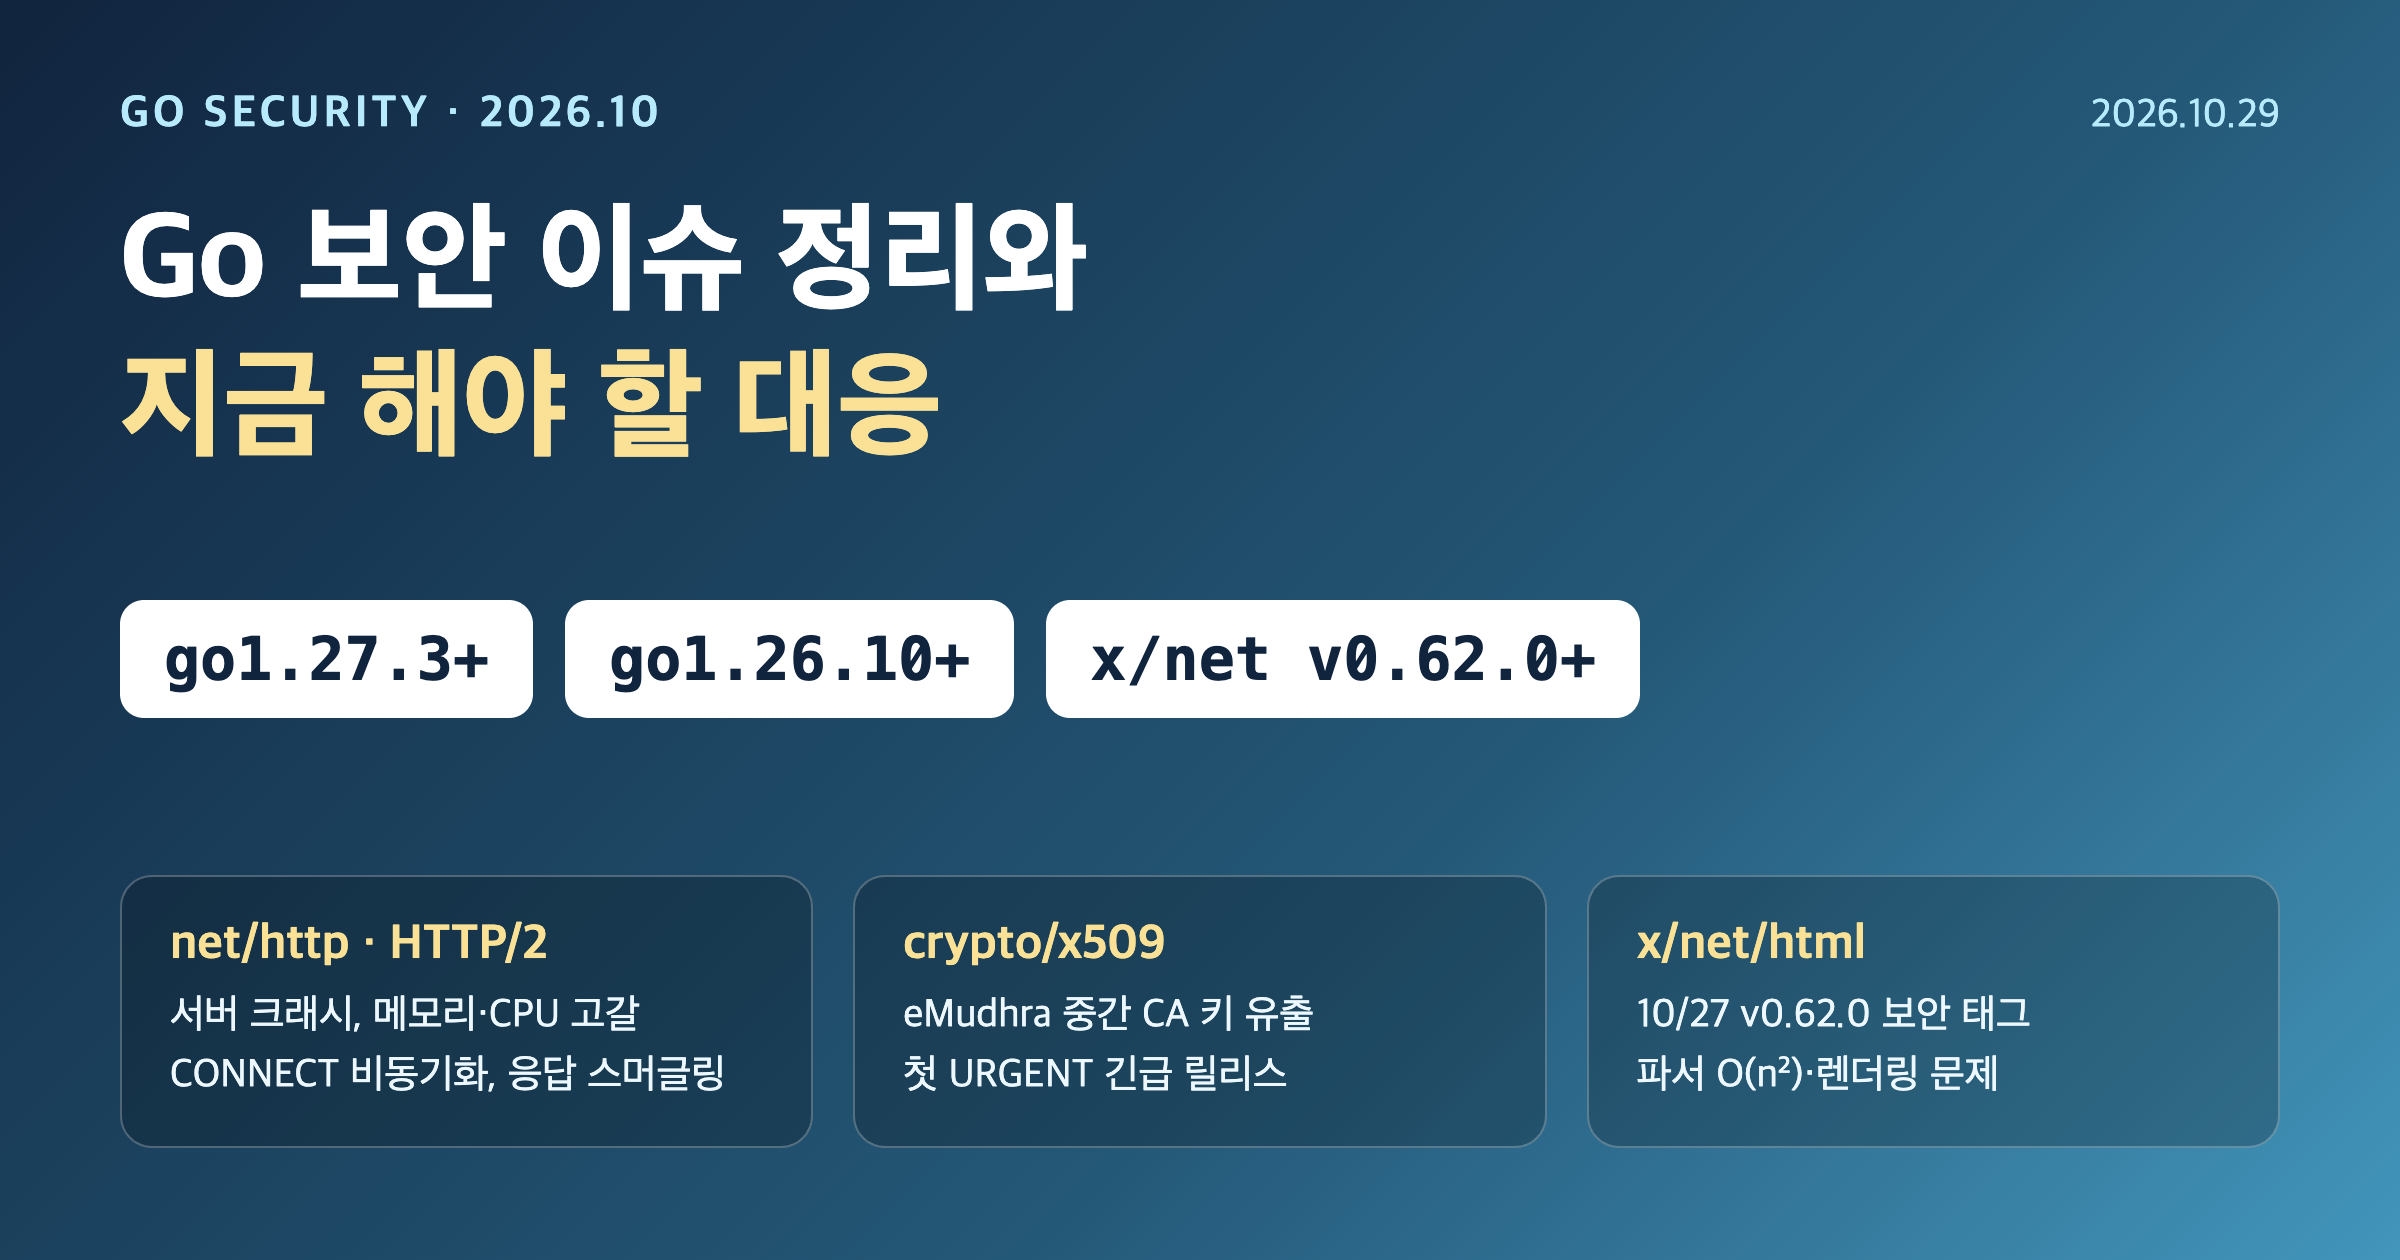
2026년 10월 Go 보안 이슈 정리와 해결 방법 (net/http·HTTP/2, eMudhra 인증서, x/net)

2026.10.29 · Go Security Roundup2026년 10월 Go 보안 이슈 정리: net/http·HTTP/2, eMudhra 인증서, x/net까지10월 들어 Go 쪽 보안 업데이트가 연달아 나왔습니다. 10월 8일 정기 보안 릴리스에서 15건, 10월 19일에는 Go 역사상 처음으로 URGENT(긴급) 트랙 릴리스가 나왔고, 10월 27일에는 golang.org/x/net도 보안 태그를 새로 찍었습니다. Go로 API 서버나 프록시, 크롤러를 운영하고 있다면 한 번 점검해 보시는 게 좋습니다.결론부터1. 툴체인을 Go 1.27.3 이상 또는 Go 1.26.10 이상으로 올리고, 반드시 다시 빌드해서 배포하세요. Go는 표준 라이브러리가 바이너리에 정적으로 들어가므로 서버의 Go만 바꿔..

Node.js 10월 보안 릴리스 정리 (Brotli RCE CVE-2026-111497 외)와 업그레이드 방법

Tailscale, Python에 이어 이번에는 Node.js입니다. 10월 21일 Node.js가 22.x, 24.x, 26.x 전체 라인에 보안 릴리스를 냈고, 그중 Brotli 압축 해제 취약점(CVE-2026-111497, 일명 Node2Shell)은 원격 코드 실행까지 가능한 데다 공개 PoC까지 나와 있습니다.무엇이 문제인지, 내 환경 확인 방법, 그리고 설치 방식별 업그레이드 방법을 쉘 명령 위주로 정리했습니다. 3줄 요약1. Node.js를 22.23.4 / 24.22.1 / 26.12.1 이상으로 올리세요. 20.x 이하, 23.x, 25.x는 패치가 없으니 지원 버전으로 옮겨야 합니다.2. 취약한 코드는 Node.js 런타임 안에 있어서 npm 패키지 업데이트나 npm audit으로는 ..

2026년 10월 Python 보안 이슈 정리 (CPython, Brotli, Pillow, LiteLLM)와 대응 방법

Tailscale 이슈에 이어서 이번 달은 Python 쪽도 보안 이슈가 한꺼번에 몰려 나왔습니다. Python 본체(CPython) 긴급 보안 릴리스, 많이 쓰는 라이브러리인 Brotli와 Pillow의 치명적 취약점, 그리고 LiteLLM 패키지 공급망 공격까지 있었습니다.각각 무엇이 문제인지, 내 환경이 영향을 받는지 확인하는 방법, 그리고 조치 방법을 쉘 명령 위주로 정리했습니다. 3줄 요약1. Python은 3.14.10 / 3.15.2(또는 3.13.18, 3.12.16, 3.11.18)로 올리고, 가상환경마다 pip, certifi를 업데이트하세요.2. Brotli ≥ 1.2.1, brotlicffi ≥ 1.2.1.0, Pillow ≥ 13.0.0으로 올리고 lock 파일도 갱신하세요.3. ..

Tailscale SSH 보안 이슈(Tailworm) 정리 및 패치 전 대응 방법

2026년 10월 25일, Tailscale과 headscale에서 11개의 보안 이슈를 정리한 "Tailworm" 보고서가 공개되면서 꽤 시끄러웠습니다.저도 예전에 소개드린 집 PC/서버를 이용한 Public Service 구성처럼 클라우드와 집 서버를 Tailscale로 묶어서 쓰고 있어서, 무엇이 문제이고 패치가 나오기 전까지 무엇을 해두면 되는지 정리해봤습니다. 3줄 요약1. Tailscale SSH가 소켓 포워딩을 root 권한으로 처리해서, tailnet 안의 기기 1대가 털리면 SSH가 허용된 다른 서버의 root까지 갈 수 있다는 내용입니다.2. 2026.10.27 기준 공식 보안 공지·CVE·패치 릴리스는 아직 없습니다. (최신 클라이언트 v1.104.2)3. 패치 전까지는 불필요한 Ta..

반응형